Que debes saber sobre el Smart WIFI 7, Pros y Contras, Problemas y Soluciones (19/05/26)
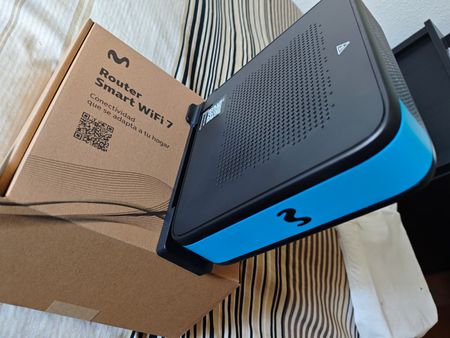


¡Hola Theliel y a todos los compañeros del hilo!
Antes de nada, muchísimas gracias por este análisis tan detallado y honesto del HGU7 (Askey RTF8316VW). Literalmente es la única referencia técnica seria que
hay en la red sobre este equipo.
Quería compartir los resultados de una investigación que he estado haciendo sobre el firmware V2.19 (GL_g1.18_R8316_V2.19) en conjunto con el nuevo repetidor
Amplificador Smart WiFi 7 (MitraStar BasePort4 HGW-500IT4T4-Mv4, firmware GL_g1.5_100AVP0b6) formando red EasyMesh. Creo que puede ahorrarle muchos dolores de
cabeza a quienes sufran microcortes o bucles de reconexión Wi-Fi ("ping-pong"), y además sirve para complementar lo que comentabas en el post sobre WPA3-SAE,
PMF y el Band Steering.
──────
### 1. El síntoma: bucle infinito de reconexión incluso al lado del router
En casa tenemos varios Mac con Apple Silicon (macOS) y iPhone. De forma esporádica, alguno de los portátiles pierde la conexión y entra en un bucle infinito
intentando reconectarse al Wi-Fi durante 10-25 minutos, hasta que se reinicia el router.
Lo más llamativo es que logramos capturar el fallo con el Mac situado literalmente a un metro del router, en condiciones de radio ideales (RSSI de -33 a -43
dBm, SNR 35, ocupación del canal CCA de solo el 10–23%). Es decir, quedaba totalmente descartado un problema de cobertura o interferencias vecinales.
──────
### 2. Qué pasa por debajo del capó (capturas del driver Wi-Fi y tramas 802.11)
Analizando los volcados de bajo nivel del kernel/driver Wi-Fi (CoreCapture / AppleBCMWLANCore) durante el fallo, dimos con un bucle mortal provocado por dos
factores combinados:
1. Bloqueo de WPA3-SAE / EAPOL Handshake en los 5 GHz del router (IEEE Reason 15):
Como bien explicas en la guía, el HGU7 viene por defecto en modo mixto WPA2-PSK / WPA3-SAE, por lo que cualquier dispositivo moderno negocia por WPA3-SAE.
En un momento dado, el demonio de la radio de 5 GHz del router (hostapd / MediaTek wapp) se queda "pillado":
• O bien deja de responder a las tramas de autenticación SAE teniendo -42 dBm de señal (Auth failures NO_ACK_NO_RESP good RSSI → SAE auth retry limit
reached).
• O bien completa la asociación 802.11 pero nunca envía el primer mensaje del 4-way handshake (EAPOL-Key M1). El cliente se queda esperando (Waiting to
receive handshake msg M1) y, exactamente 4.0 segundos después, el propio router lo expulsa enviando un Deauth IEEE Reason 15 (4WAY_HANDSHAKE_TIMEOUT).
2. El Band Steering agresivo (802.11v BTM) remata la conexión:
Cuando la banda de 5 GHz expulsa al portátil por el timeout de M1, el Mac salta inmediatamente a la banda de 2.4 GHz del propio router (-33 dBm). En 2.4 GHz el
handshake funciona al instante, se instalan las claves (WLC_SUP_KEYED) y vuelve a haber Internet.
El problema: al estar forzado el SSID Único, el router detecta que el cliente está en 2.4 GHz con una señal excelente en 5 GHz y, pasados apenas 15–30 segundos,
le envía una trama 802.11v BSS Transition Management (BTM) Request con flag de desconexión inminente (Disassoc Imminent = 1, DisassocTimeout = 1) o
directamente lo desasocia con IEEE Reason 9.
El cliente obedece el BTM (Status = 0), salta de vuelta a los 5 GHz del router y vuelve a chocar contra el timeout de 4 segundos del EAPOL M1 (Reason 15). En
solo 6 minutos registramos 17 desautenticaciones Reason 15 seguidas y 6 peticiones BTM forzadas. ¡En una de ellas el router incluso empujó por BTM al portátil
que tenía a un metro (-33 dBm) hacia el repetidor lejano a -79 dBm!
──────
### 3. La solución y un apunte importante sobre PMF (Protected Management Frames)
En el post comentabas que PMF (802.11w) no se puede configurar desde la interfaz web. Revisando el código de la interfaz avanzada (/wifi5g.asp y /wifi.asp →
pestaña AP Setting) descubrimos algo muy interesante:
El campo Operating Frame Protection (PMF) efectivamente aparece bloqueado en modo solo lectura (read-only), pero el firmware lo cambia automáticamente en
función del modo de seguridad (Type of Security) que elijas:
• Con el modo por defecto WPA2/WPA3 PSK&SAE → PMF se fuerza en Optional (Capable).
• Con WPA3 SAE puro → PMF se pone en Required.
• Al cambiar a WPA2-PSK AES → PMF pasa automáticamente a Disable.
Aunque en la interfaz sencilla de Movistar el selector está bloqueado, desde la interfaz avanzada (/wifi5g.asp → pestaña AP Setting → Index 0 → Type of
Security) sí permite seleccionar WPA2-PSK AES.
Al darle a Apply en 5 GHz ocurren tres cosas automáticamente:
1. El ajuste se sincroniza solo con la banda de 2.4 GHz (/wifi.asp).
2. Operating Frame Protection (PMF) pasa a Disable.
3. El cambio se propaga automáticamente por EasyMesh al Amplificador Smart WiFi 7 (comprobado escaneando el aire: todos los BSSID del router y del repetidor
pasan a WPA2-PSK sin SAE).
Con este simple cambio nos quitamos de encima los cuelgues de WPA3-SAE / PMF en 5 GHz sin necesidad de romper el SSID único ni la malla EasyMesh.
──────
### 4. Bonus: Integración para Home Assistant (ha-movistar-askey)
Mientras investigaba este problema y destripaba los endpoints XML internos del router (cbListWifiAccPtAssociation.xml, cbGetWifi.xml, cbGetSummary.xml) y el
mapa de red, he creado una integración actualizada de este router para Home Assistant (instalable desde HACS):
👉 https://github.com/andyzasl/ha-movistar-askey
Funciona 100% en local por HTTP (reutilizando la sesión web sin pasar por la nube de Movistar) y permite:
• Ver para cada dispositivo dónde está conectado exactamente (directamente al router o al repetidor Mesh), en qué banda (2.4 GHz / 5 GHz), con qué nivel de
señal (RSSI), velocidad de enlace (link_rate), estándar Wi-Fi y tiempo de sesión (associated_seconds).
• Contadores de clientes por banda (2.4 / 5 GHz) y clientes conectados al repetidor.
• Registrar eventos de roaming (cambios de banda o saltos entre router y repetidor) y reinicios del router.
• Sensores de diagnóstico del router (uso de CPU, memoria, uptime, canales y el ancho de banda real en MHz).
¡De nuevo muchas gracias por el currazo del hilo! Si a alguien le resulta útil la integración o quiere más detalles de las capturas, encantado de comentarlo
por aquí.
Un saludo.

Buenas andyzasl
Gracias por el apunte compañero.
Solo un aviso importante sobre PMF. Si bien podría causar incompatibilidades en algunos dispositivos viejos, a día de hoy su uso debería de ser imperativo, no optativo, incluso en WPA2-PSK AES. Actualmente los dos vectores principales de ataque a una red WIFI son en esencia por WPS (que debería de estar deshabilitado y que en teoría WPA3-SAE está directamente prohibido su uso (por fin), y ataques de ingeniería social tipo EvilTwin. Este tipo de ataques es extremadamente efectivo a día de hoy, sin contar con el dolor de cabezas enorme que implica el poder ser atacado con simples deauth.
PMF evita de forma efectiva y rápida esto.
Saludos.


