Campaña de phishing dirigido contra clientes de Movistar
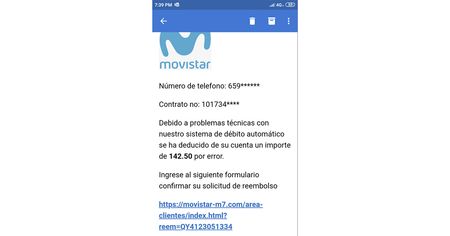
Se ha detectado una nueva campaña de phishing dirigido contra clientes de Movistar. En este caso, los cibercriminales no sólo pretenden hacerse con las contraseñas de los usuarios sino también con los datos de la tarjeta bancaria de las víctimas. La campaña indica al usuario que debe introducir sus datos para conseguir el reemboolso de un pago. Esta campaña, que se está distribuyendo por correo electrónico presenta: Un remitente de mail del tipo [email protected], donde X puede ser un número del 1 al 10 Un enlace a una web hospedada en el dominio movistar-mX.com, donde X puede ser un número del 1 al 10 o movistarclientes[.]com que tiene el siguiente aspecto: Una vez que el usuario introduce sus contraseñas, se le presenta una página para recibir un supuesto reembolso. Para ello, debe introducir los datos de su tarjeta: Tras introducir los datos de la tarjeta de crédito, solicitan el PIN que se recibe en el teléfono móvil. Con este paso, los cibercriminales pretenden evadir los mecanismos de verificación adicional que incluyen muchos bancos. Por último, se pide volver a introducir el código recibido por SMS. Esta campaña destaca por su gran verosimilitud, lo que hace más fácil que los usuarios sean víctimas del engaño. El dominio empleado es ‘movistarclientes.com’, lo que también genera más confusión Recuerda que Movistar nunca te solicitará tus claves por correo electrónico. No pinches nunca en enlaces sospechosos que recibas por correo electrónico Desconfía especialmente de remitentes desconocidos. En caso de haber sido víctima, cambia tus contraseñas y contacta con tu banco para informarles del posible incidente con tu tarjeta. Te recomendamos que de modo genérico tenga en cuenta estas medidas de seguridad: Desconfiar de cualquier correo electrónico donde se cometan varias faltas de ortografía o gramaticales, cuyo remitente sea sospechoso o que no tenga logos de empresas si éstas son de cierta entidad. Evitar pulsar enlaces en correos electrónicos, aunque hayan sido recibidos de una dirección en la que confiemos. Antes, verificar con el remitente que él ha sido el que lo ha enviado. Evitar, en la medida de lo posible, introducir usuario y contraseña en páginas cuya dirección no haya sido escrita por nosotros en la barra de direcciones del navegador. Si nos piden usuario y contraseña en una página, comprobar que la dirección que aparece en la barra de direcciones es correcta y está bien escrita. Comprobar que el envío de contraseña está cifrado (candado al lado de la dirección en la barra de direcciones, y https:// en lugar de http://) Cambiar con frecuencia las contraseñas de acceso a los servicios que usamos. No usar la misma contraseña en varios servicios. Usar, si es posible, la validación en dos pasos que ofrecen varios servicios (Office3656, Google, Hotmail...). Utilizar contraseñas de buena calidad que tengan las siguientes características: Tener una longitud superior a 8 caracteres Estar formadas por una combinación intercalada de mayúsculas, minúsculas, números y caracteres especiales (como ~!@#$%^&*()_+=?><.,/) Evitar palabras que se encuentran en diccionarios, expresiones coloquiales y/o cadenas evidentes (123456, qwerty...) No utilizar fechas o palabras relacionadas con nosotros mismos (como el nombre de una mascota, apellidos o fechas de nacimiento)27 milVistas0me gusta9ComentariosCampaña de Phishing contra Movistar con avisos de factura elevada
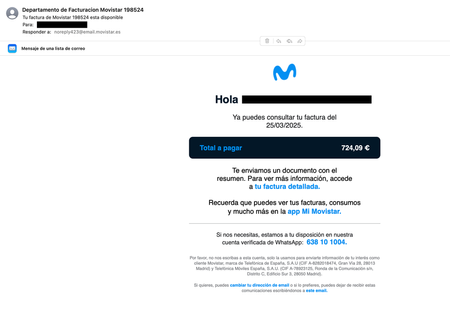
Durante los últimos días, se está llevando a cabo una nueva campaña de Phishing suplantando la identidad de Movistar, a través de mail. La campaña se presenta con la excusa de una supuesta factura de importes elevados, buscando generar una respuesta inmediata del destinatario y motivarlo a hacer click en enlaces maliciosos. No se trata de una campaña dirigida únicamente a Telefónica, sino que forma parte de un patrón más amplio de campañas fraudulentas que incluyen también notificaciones falsas sobre multas, deudas con la Agencia Tributaria o cargos inesperados en tarjetas de crédito, entre otras. A continuación se muestra un ejemplo del correo: Si un usuario hace click en el enlace incluido en el correo, será redirigido a una página web creada por los ciberdelincuentes, donde se le presentará la opción de descargar un documento en formato PDF. Una vez descargado el fichero, se observa que se trata de un archivo ZIP que contiene un fichero malicioso en su interior. Al tratar de ejecutar este fichero se nos mostrará un aviso indicando un supuesto error de Adobe Reader. Este tipo de avisos se han utilizado en campañas anteriores de Grandoreiro para engañar a la víctima, haciéndole creer que el motivo por el cual no se muestra la supuesta factura es por un error al procesarla. Si has detectado el fraude Marca como spam y borra el correo. Si tienes dudas consulta en Mi Movistar o a través de nuestros centros de atención oficiales. Si has descargado el pdf y ejecutado Revisa con un antivirus cualquier malware que se haya podido instalar y haz una limpieza No accedas a webs donde tengas que poner tus datos personales. Precaución y consideraciones a tomar en cuenta Verifica la fuente de información. No conteste automáticamente a ningún correo que solicite información personal o datos de tarjeta o bancarios. Verifica que los enlaces que aparezcan visibles en el correo y los que puedan estar en el código son el mismo, situando el puntero del ratón sobre el mismo. No abras archivos que se encuentren en mensajes de correo electrónico que parezcan sospechosos. Presta especial atención a las macros en los documentos ofimáticos (.doc, .xls,…). Habilita únicamente las macros en documentos de confianza. No proporciones nunca contraseñas. Nunca utilices cuentas corporativas (y sus contraseñas) en terceros, como por ejemplo el correo corporativo, ya que esto podría facilitar accesos no autorizados. Se deben utilizar contraseñas con formatos y complejidad diferente para que no puedan ser adivinables. No navegar por sitios potencialmente peligrosos o que sean utilizados para la descarga de Software ilegal. Un saludo Fuentes: https://ontinet.com/blog/protegerse-6/emails-suplantando-a-iberdrola-y-movistar-usados-en-una-nueva-campana-del-troyano-bancario-grandoreiro-456612 milVistas2me gusta0ComentariosAVISO!!! Correo fraudulento suplantando a Telefonica.net
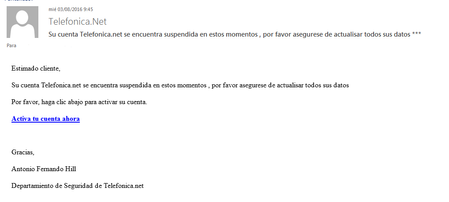
Hola a todos, Se están recibiendo nuevos correos fraudulentos para la captura de datos de clientes de cuentas de correo de Telefónica.net. Este es el formato del mensaje fraudulento: Asunto: "Su cuenta Telefonica.net se encuentra suspendida en estos momentos , por favor asegurese de actualisar todos sus datos *"... Texto del mensaje: Estimado cliente, Su cuenta Telefonica.net se encuentra suspendida en estos momentos , por favor asegurese de actualisar todos sus datos Por favor, haga clic abajo para activar su cuenta. Activa tu cuenta ahora Gracias, Antonio Fernando Hill Si has recibido algún correo de este tipo, nuestra recomendacion es que a ser posible no abras el mismo y lo borres, y si ya lo has abierto, no hagas click en ningún enlace incluido en el mismo. Se trata de un caso de fraude por phising o suplantación de identidad, por tanto no es un correo enviado por Movistar ni Telefónica, indicar por ultimo que estamos llevando a cabo los pasos necesarios para proteger sus cuentas de este tipo de fraudes.9,1 milVistas3me gusta6Comentarios
Falso positivo al intentar acceder a un sitio web desde Movistar Empresas
Estimados, Me han informado algunos clientes que tienen Movistar Empresas que tienen problemas al intentar acceder a nuestro sitio web en www.uarx.com, ya que les tira un problema el filtro Anti Phishing. Cabe aclarar que el sitio mencionado no recolecta información de tarjetas de crédito ni ninguna información de clientes, con lo cual no hay herramientas en el propio sitio que pudieran ser vulneradas. Por otro lado, el sitio y los registros de DNS tienen todos los mecanismos posibles para evitar phishing. Además el sitio no aparece listado en ninguna base de datos de Phishing de Internet. Me gustaría saber qué puedo hacer para que quiten el sitio de su filtro AntiPhishing, y entender por qué terminó allí. Gracias, Andrés.Resuelto8,7 milVistas0me gusta33Comentarios
¿Tienes protegida la navegación web de tu empresa?
A diario se descubren miles de sitios web nuevos no seguros, muchos de los cuales son sitios web legítimos que se han puesto en peligro. Estos sitios web no seguros suponen una grave amenaza para tu empresa ya que son sitios web legítimos que han sido han pirateados con el objeto de: Incluir software malicioso: Cuando el usuario navega se instala este software malicioso en los dispositivos de los usuarios para robar información privada, robar su identidad o atacar otros ordenadores. Cuando los usuarios visitan estos sitios, el software que intenta hacerse con el control de su ordenador se descarga sin que lo sepan. Realizar una suplantación de identidad (phishing): Fingen ser legítimos e intentan engañar a los usuarios para que escriban su nombre de usuario y su contraseña o compartan otra información privada. Ejemplo de esto son los conocidos como Maladvertising, que se trata de un malware disfrazado de publicidad y cuyo crecimiento previsto para 2017 probablemente favorecerá que el número de ataques que utilizan esta técnica se incremente considerablemente. Prácticamente la totalidad de las grandes empresas han adoptado protocolos HTTPs para cifrar la información y que ésta no pueda ser utilizada por los atacantes. Sin embargo, en los últimos años los cibercriminales han descubierto en estos protocolos una forma muy eficaz para maquillar sus acciones y hacer que se perciban como seguras. En el 2016, el tráfico HTTPs cifrado que encubría malware y otras actividades maliciosas se multiplicó por cinco. En el siguiente enlace podrás encontrar la información de sitios webs no seguros identificados por Google: Sitios Web no seguros siendo cada vez mayor el número de sitios web identificados como no seguros. Desde Telefónica, ponemos a tu disposición un portfolio de productos para proteger la Navegación Web de tu empresa permitiéndote hacer un uso más seguro y eficiente de la misma. Te permitirá estar protegido de Malware (Virus, Troyanos, Adware, Spyware …) y Phishing, así como establecer perfiles de Navegación web donde se limite o bloquee el acceso a determinadas categorías de páginas web o contenidos que desees, optimizándose y protegiéndose el uso de la navegación en tu empresa. Para más información sobre nuestros productos no dudes en ponerte en contacto con nosotros!3,4 milVistas0me gusta4Comentarios- 2 milVistas0me gusta0Comentarios
Boletín semanal nº 29 Noticias Seguridad en Comunidad Movistar Empresas
* Error humano ocasionó fallo 15000 webs de la nube de Amazon El informe de Amazon apuntaba que servidores S3 experimentaban “altas tasas de error”, y ello ocasionaba que servicios tan populares y demandados como Netflix, Spotify o Pinterest presentarán fallas como descargas muy lentas o en algunos casos, interrupción de servicio. Hoy la empresa que da servicio a más de 15,000 sitios alrededor del mundo explicó la causa: un programador de la compañía escribió un comando erróneo. Según explicó AWS a través de su página web, dicho empleado tenía la misión de depurar un problema ligado al sistema de facturación de Amazon Simple Storage Service (S3), ya que presentaba un funcionamiento lento. Para ello, debía eliminar un reducido número de servidores de un subsistema que utilizaba la facturación S3. http://www.netmedia.mx/analisis/error-humano-ocasiono-falla-en-nube-de-amazon/ * Nuevo ransomware criptográfico afecta a macOS El ransomware criptográfico se ha vuelto inmensamente popular entre los cibercriminales y, si bien generalmente apunta a sistemas Windows de escritorio, también hemos visto máquinas con Linux o macOS que fueron comprometidas por esta amenaza en 2016. Por ejemplo, KillDisk afectó a Linux y KeRanger atacó a OS X. http://www.welivesecurity.com/la-es/2017/02/22/nuevo-ransomware-criptografico-afecta-macos/ * 0patch te permite solucionar la vulnerabilidad de gdi32.dll hasta que lo haga Microsoft Google Project Zero es un grupo de expertos de seguridad de Google que se encargan de buscar fallos y vulnerabilidades en los sistemas operativos y programas más utilizados para comunicárselos a las compañías y hacer que estas puedan solucionarlos. Sin embargo, este grupo solo ofrece a las desarrolladoras 90 días para solucionar los fallos detectados y, de no hacerlo, estos se harán público, poniendo en evidencia a la compañía y, peor aún, en peligro a los usuarios. https://www.redeszone.net/2017/03/04/0patch-solucionar-vulnerabilidad-gdi32/ * Se filtran 1.370 millones de emails de uno de los mayores propagadores de spam del mundo Una de estas empresas es River City Media (RCM), uno de los propagadores de spam más grandes del mundo, a pesar de que ellos se denominan como una empresa de marketing. Esta empresa manejaba hasta hace unos meses una base de datos de al menos 1.370 millones de direcciones de email, junto con otra información. ¿Cómo se ha podido saber esto? Gracias a Chris Vickery, que descubrió, probablemente en Mongo DB, la base de datos de RCM sin ningún tipo de contraseña, por lo que pudo acceder al repositorio de lo que será la caída de uno de los grandes imperios del spam en Internet. https://www.adslzone.net/2017/03/06/se-filtran-1-370-millones-emails-uno-los-mayores-propagadores-spam-del-mundo/ * Kit de Phishing avanzado: robos de calidad al alcance de todos Descubrimiento de los investigadores de Proofpoint, y la denominación no estaba para nada lejos de la realidad. Estamos frente a una herramienta para administrar campañas de Phishing realmente sofisticadas, la cual analizaremos desde dos puntos de vista diferentes. En primer lugar, veremos a qué se enfrenta una persona cuando es víctima de un Phishing lanzado con esta herramienta. En segundo lugar, veremos la herramienta en sí, desde el punto de vista del delincuente. Que esta herramienta pueda estar a disposición de cualquier delincuente que desee utilizarla, es peor aún. Si a esto se suma que la herramienta sea de fácil uso, brinde resultados de calidad y apunte a una capa que el software y hardware de seguridad no protegen, quizá el lector sienta un impulso de cerrar la pestaña en que abrió este post y seguir tranquilo con su día sin sumar una nueva preocupación a su vida. http://blog.smartfense.com/2017/02/como-roban-la-informacion-de-tus-usuarios.html * Exploit RCE para Apache Struts (CVE-2017-5638) o cómo miles de servidores en Internet están en peligro Unos de los feeds chinos que seguimos habitualmente hizo saltar por los aires nuestra actividad llevando casi toda nuestra atención a un PoC/exploit para la vulnerabilidad CVE-2017-5638 que permite RCE (ejecución remota de comandos) en las últimas versiones de Apache Struts. El script que os mostramos a continuación, liberado por Nike Zheng (célebre y habitual hostigador de Struts), primero en páginas como Freebuf o Bobao, se aprovecha de un fallo en la función de upload del parser de Jakarta y muestra cómo modificar la cabecera Content-Header para inyectar comandos de sistema operativo cuando se llama a un action. Si lo ejecutáis contra una aplicación vulnerable el resultado será la ejecución remota de comandos con el usuario que ejecuta el servidor. Cualquier búsqueda en Google con un dork 'filetype:action' arroja unos 35 millones de resultados, de los cuales un alto porcentaje es vulnerable, el volumen y la criticidad de los servicios afectados es simplemente dramático. http://www.hackplayers.com/2017/03/exploit-rce-para-apache-struts-cve-2017-5638.html * NSMessenger: RAT totalmente Fileless a través de DNS y PowerShell Mientras que las nuevas formas de ciberdelincuencia van en aumento, las actividades tradicionales parecen estar cambiando hacia técnicas más avanzadas que implican la explotación de herramientas y protocolos estándar del sistema operativo que no siempre son monitoreados. El último ejemplo de este tipo de ataque es DNSMessenger, un nuevo troyano de acceso remoto (RAT) que utiliza consultas DNS para ejecutar comandos maliciosos de PowerShell en computadoras comprometidas, técnica que hace que el RAT sea difícil de detectar en cualquier sistema tradicional. El troyano llamó la atención del grupo de investigación Talos de Cisco. Un investigador de seguridad destacó un tweet que codificaba texto en un Script de PowerShell que tenía la cadena "SourceFireSux". SourceFire es uno de los productos de seguridad corporativos de Cisco. http://blog.segu-info.com.ar/2017/03/dnsmessenger-rat-totalmente-fileless.html1,9 milVistas0me gusta0ComentariosBoletín semanal nº 34 Noticias Seguridad en Comunidad Movistar Empresas
* El perímetro de seguridad ha desaparecido, el phishing está triunfando y el ransomware está desenfrenado Los usuarios hacen cosas sin tener en cuenta la importancia de la seguridad, los administradores de TI también, y los criminales son cada vez más inteligentes. Las respuestas se limitan a lo elemental y a la adopción de nuevas tecnologías como la inteligencia artificial y el aislamiento. Algo anda totalmente mal con la ciberseguridad. Han sido dos décadas de inversión en hardware, software y servicios de seguridad, ¿y qué tienen que mostrar las empresas y los gobiernos? lo que hemos visto sido una continua sucesión de brechas de seguridad. https://diarioti.com/el-perimetro-de-seguridad-ha-desaparecido-el-phishing-esta-triunfando-y-el-ransomware-es-desenfrenado-una-perspectiva-realista-sobre-ciberseguridad/104011 * El 30% del malware es `0-day´, indetectable por antivirus tradicionales La firma de seguridad capturó 18,7 millones de variantes de malware en el cuarto trimestre de 2016. Algunos de los clientes contaban con un antivirus tradicional basado en firmas y con el nuevo servicio de prevención de malware APT Blocker de la compañía. El antivirus tradicional capturó 8.956.040 variantes de malware, mientras que el nuevo sistema basado en el comportamiento capturó además otras 3.863.078 variantes de software malicioso que los antivirus legacy no detectaron. APT Blocker ejecuta aplicaciones potencialmente peligrosas en una sandbox en la nube y realiza análisis de comportamiento para detectar el malware. http://cso.computerworld.es/cibercrimen/el-30-del-malware-es-0day-indetectable-por-antivirus-tradicionales * Nueva versión de iOS para evitar grave vulnerabilidad en el chip WiFi Apple publicó un conjunto de actualizaciones para múltiples productos, incluyendo la nueva versión iOS 10.3 para sus dispositivos móviles (iPad, iPhone, iPod...). Ahora publica la versión 10.3.1 destinada a solucionar una grave vulnerabilidad en el chip WiFi. http://unaaldia.hispasec.com/2017/04/nueva-version-de-ios-para-evitar-grave.html * Hallan 40 vulnerabilidades zero-day en los televisores Samsung con Tizen El investigador en seguridad Amihai Neiderman ha descubierto que Tizen, el sistema operativo de Samsung incluido en sus televisores inteligentes, relojes inteligentes y en algunos de sus smartphones de bajo coste, contiene al menos 40 vulnerabilidades zero-day que dejan totalmente comprometida su seguridad y en consecuencia la confiabilidad que pueda depositar el usuario. http://muyseguridad.net/2017/04/05/40-zero-day-televisores-samsung-tizen/ * El Touch ID no es tan seguro como parece según unos investigadores de Nueva York En las simulaciones llevadas a cabo, los investigadores fueron capaces de desarrollar un conjunto de "MasterPrints" artificiales que podrían coincidir con impresiones reales similares a las utilizadas por los dispositivos hasta en un 65% del tiempo. Los investigadores no probaron estos datos con dispositivos reales, por lo que otros expertos han indicado que en condiciones reales la tasa de acierto sería menor. Sin embargo, las conclusiones plantean un escenario lleno de preguntas sobre la eficacia de la seguridad de huellas digitales en este tipo de dispositivos. http://www.seguridadapple.com/2017/04/el-touch-id-no-es-tan-seguro-como.html * La asombrosa historia de los reclusos que construyeron dos ordenadores dentro de una prisión Tan asombroso como increíble que incluso daría para guión de película o al menos serie de televisión. Y es que se acaba de descubrir que dentro de la Institución Correccional de Marion, en Ohio, una prisión de baja seguridad con capacidad para 2.500 reclusos, un par de presos construyó dos ordenadores con todo y conexión a internet, lo que les permitió seguir delinquiendo aún tras las rejas. https://www.xataka.com/seguridad/la-asombrosa-historia-de-los-reclusos-que-construyeron-dos-ordenadores-dentro-de-una-prision * MouseJack o cómo comprometer un ordenador "secuestrando" un ratón inalámbrico Hoy vamos a ver una de esas vulnerabilidades que llaman la atención por su originalidad y cuya repercusión incluso deriva en la creación de una página web con su nombre: http://www.mousejack.com/. Se trata de MouseJack descubierta hace más o menos un año por el equipo de Bastille y es una clase de vulnerabilidades que afecta a la gran mayoría de los teclados y ratones inalámbricos, no Bluetooth. Estos periféricos están 'conectados' al ordenador usando un transceptor de radio, comúnmente un pequeño dongle USB. Dado que la conexión es inalámbrica y los movimientos del ratón y las pulsaciones de teclas se envían por aire, es posible comprometer el PC de una víctima mediante la transmisión de señales de radio especialmente diseñadas utilizando un dispositivo que cuesta tan sólo unos 15€ aproximadamente. http://www.hackplayers.com/2017/04/mousejack-o-como-comprometer-un-raton-wifi.html * Nuevos exploits para todas las versiones de Windows publicados por #ShadowBrokers El grupo ShadowBrokers lanzó un nuevo conjunto de herramientas de hacking para Windows que presuntamente fueron robadas a la NSA y funcionan contra casi todas las versiones de Windows, desde Windows 2000 y XP hasta Windows 7 y 8, y sus variantes para servidor Windows Server 2000, 2003, 2008, 2008 R2 y 2012 (excepto Windows 10 y Windows Server 2016). Estos exploits podrían dar a casi cualquier persona con conocimientos técnicos la capacidad de ingresar a millones servidores Windows. "De las tres explotaciones restantes: EnglishmanDentist, EsteemAudit y ExplodingCan, ninguna se reproduce en las plataformas soportadas, lo que significa que los clientes que ejecutan Windows 7 y versiones más recientes de Windows o Exchange 2010 y versiones más recientes de Exchange no están en riesgo" dijo Microsoft. http://blog.segu-info.com.ar/2017/04/nuevos-exploits-para-todas-las.html * Monero, la alternativa a Bitcoin que se ha convertido en la divisa de los criminales Se trata de la criptodivisa que más creció en 2016, aunque lo hizo gracias a su popularidad en la internet oscura. A pesar de existir desde el año 2014, ha sido ahora cuando el uso de Monero en los mercados ilegales de armas y drogas de la 'deep web' han hecho despegar a esta moneda virtual, tristemente convertida en la divisa favorita de los delincuentes a causa de su total anonimato. “A pesar de que Bitcoin se empezase a usar en la ‘deep web’, porque no es necesario dar tu nombre y apellidos para tener un monedero de bitcoines, lo cierto es que no fue diseñada para eso. Sin embargo, Monero sí”, explica Alberto Gómez Toribio, director de tecnología de la ‘startup’ especializada en criptodivisas Clluc. En concreto, la principal diferencia entre una moneda y otra es que la creada en 2014 hace que las transacciones sean totalmente opacas: no hay forma alguna de conocer cuánto dinero se mueve o en qué dirección lo hace. http://www.eldiario.es/hojaderouter/internet/monero-criptomoneda-mercado_negro-criminalidad_0_610688987.html1,7 milVistas0me gusta0ComentariosNoticias de Seguridad a nivel mundial: boletín nº 106
Una imagen PNG es suficiente para vulnerar un Android Como se informó la semana pasada, una falla crítica de seguridad permite que algunos móviles con determinadas versiones del sistema operativo Android 7.0 a 9.0 estén expuestos a infectarse, simplemente abriendo un archivo de imagen PNG. Google informó de las vulnerabilidades a través de sus boletines CVE-2019-1986, CVE-2019-1987, y CVE-2019-1988, y ya transmitió especialmente sobre esto a los fabricantes que usan esos sistemas operativos. Según explican en el boletín de febrero, basta con utilizar un archivo en formato .PNG para poder atacar un teléfono inteligente o una tableta. No se ha especificado el "diseño" de este tipo de archivos en formato PNG, para evitar que sea aprovechado el fallo de seguridad, pero con ellos se puede ejecutar código arbitrario con privilegios sobre el sistema. Los dispositivos que reciben actualizaciones directas de la compañía, que son los Pixel y Android One, tienen que haber recibido ya este parche de seguridad que soluciona el importante problema relacionado con las imágenes en formato PNG. Sin embargo, otros muchos dispositivos con las versiones afectadas no recibirán nunca la actualización que acaba de ser liberada por la compañía. Por eso, Google ha decidido omitir los detalles del problema de seguridad con la intención de evitar que los atacantes puedan aprovechar el fallo y atacar a los usuarios. Más información en https://www.zdnet.com/ Glovo hackeada: los clientes denuncian el cobro de pedidos que no han realizado Tras las polémicas en torno a los problemas con sus repartidores, ahora se enfrenta a la denuncia por parte de decenas de clientes que aseguran que Glovo ha sido hackeada. A lo largo del fin de semana los usuarios de la app notaron que el acceso a su perfil ha quedado bloqueado por un cambio de contraseña y al restaurarla se han dado cuenta que su email y cuentas bancarias muestran cargos producidos desde Egipto en la app, además de que su nombre de usuario ha cambiado, así como la localización y el idioma. El reporte de que la app de Glovo ha sido hackeada se ha producido en España, Perú, Argentina e Inglaterra. Hasta el momento, Glovo no ha ofrecido un comunicado oficial sobre esta brecha de seguridad que sus usuarios en varios países han informado, sin embargo al ponernos en contacto con la agencia de prensa de Glovo, nos han asegurado que los hackers no han tenido acceso a los datos de las tarjetas de sus clientes, ya que esa información se gestiona por medio de una plataforma externa. En cualquier caso, la recomendación general es que por el momento y hasta que esta situación se resuelva, debes actualizar los datos de tu cuenta en Glovo: asegura que tu número telefónico sea el correcto y cambia la contraseña utilizando un código seguro y que sea único para esta app. Más información en https://marketing4ecommerce.net/ Ciberdelincuentes vacían tus cuentas con los códigos de un solo uso La autentificación de doble factor es un método muy utilizado por las instituciones financieras de todo el mundo para mantener a salvo el dinero de sus clientes: ya sabes, esos 4 o 6 dígitos que recibes del banco y que tienes que introducir para aprobar una transacción. Normalmente, los bancos envían contraseñas de un solo uso a través de mensajes de texto. Por desgracia, los SMS son uno de los métodos más débiles de implantación de la 2FA, ya que pueden ser interceptados y eso es lo que acaba de suceder en el Reino Unido. Los cibercriminales pueden acceder a tus mensajes de distintas formas y una de las más extravagantes es explotando un error en el SS7, un protocolo utilizado por las compañías de telecomunicaciones para coordinar el envío de mensajes y llamadas. A la red SS7 no le importa quién envía la solicitud, por tanto, si los ciberdelincuentes consiguen acceder, la red seguirá sus comandos como si fueran legítimos para dirigir los mensajes y llamadas. El procedimiento es el siguiente: primero, los cibercriminales obtienen el usuario y contraseña de la banca online, probablemente a través de phishing, keylogger o troyanos bancarios. Entonces, inician sesión en la banca online y solicitan una transferencia. Actualmente, la mayoría de los bancos solicitan una confirmación adicional y envían un código de verificación a la cuenta del propietario. Si el banco realiza esta operación a través de SMS, ahí es cuando los ciberdelincuentes explotan la vulnerabilidad SS7: interceptan el mensaje e introducen el texto, como si tuvieran tu teléfono. Los bancos aceptan la transferencia como legítima, ya que la transacción se ha autorizado dos veces: con tu contraseña y con el código de un solo uso. Por tanto, el dinero acaba en manos de los delincuentes. Más información en https://latam.kaspersky.com/ Alemania prohíbe que WhatsApp e Instagram compartan datos con Facebook sin consentimiento Facebook vuelve a encontrarse con un nuevo obstáculo interpuesto por las autoridades alemanas y en este caso el obstáculo afecta a la línea de flotación de su negocio de recopilación de datos. La Oficina Federal Antimonopolio de Alemania ha anunciado la prohibición a la red social de recopilar datos a través de terceros, lo que significa que, por ejemplo, no podrá recopilar los datos generados mediante el botón de «Me gusta», los llamados «likes», una práctica que tacha de «abusiva» e «injusta para la competencia». Las autoridades de la competencia alemanas basan su decisión en el hecho de que Facebook desempeña una posición dominante en el mercado y en la valoración de que está abusando de ella. Facebook ha comunicado que tiene previsto recurrir la decisión ante la Justicia y se juega mucho en ese recurso, porque el caso podría sentar un precedente europeo, vinculando por primera vez en la jurisprudencia la protección de datos con la defensa de la competencia. Más información en https://www.abc.es/tecnologia/redes/ Rusia se desconectará del internet mundial Acorde a especialistas en seguridad en redes del Instituto Internacional de Seguridad Cibernética, el gobierno de Rusia estaría considerando la posibilidad de desconectarse de Internet a nivel global por un breve periodo de tiempo, todo como parte de una prueba de ciberseguridad. Esto implica que los datos enviados y recibidos entre individuos y organizaciones rusas permanecerán en las redes de ese país, en lugar de ser enrutados de forma trasnacional. Una ley que está por ser aprobada podría ser el motivo principal por el que el gobierno ruso contempla esta opción, reportan los expertos en seguridad en redes. En esta ley se establece que se deberán realizar todas las modificaciones técnicas necesarias para operar de forma independiente. Para implementar el proyecto denominado Programa de Economía Digital, se requiere que los proveedores de servicios de Internet en Rusia se aseguren de poder operar en caso de que un ataque extranjero aísle las redes rusas. Países miembros de la Organización del Tratado del Atlántico Norte (OTAN) acusan continuamente al gobierno ruso de promover actividades de ciberguerra, por lo que ya han amagado con imponer sanciones por este proyecto. Se espera que la prueba se realice a comienzos del mes de abril, aunque se desconoce la fecha exacta. Más información en https://noticiasseguridad.com Si estás interesado en temas de seguridad, te recomendamos que accedas a nuestro foro de seguridad. ¡Hasta la próxima semana!1,6 milVistas1me gusta2Comentarios